Sejumlah situs web pemerintah di Eropa dan negara lainnya mengalami pemadaman pada Rabu (21 Oktober) setelah terungkapnya kerentanan kritis dalam bahasa pemrograman yang banyak digunakan. Hal ini membuat operator situs web bergegas untuk melindungi sistem mereka.
Pengembang bahasa pemrograman PHP mengumumkan pada hari Selasa bahwa mereka telah menemukan dua kerentanan kritis dan mendesak pengguna untuk segera memperbarui situs mereka setelah perbaikan dirilis. Pada hari Rabu, mereka menginformasikan bahwa versi baru yang memperbaiki masalah ini sudah tersedia.
Namun, laporan mengenai adanya peretas yang memanfaatkan celah tersebut untuk mengakses situs web memaksa sejumlah lembaga pemerintah di Belanda dan Finlandia mengambil langkah untuk menonaktifkan situs mereka sebagai tindakan pencegahan sebelum perbaikan diterapkan.
PHP menjadi fondasi banyak bagian dari Internet, dan ini menumbuhkan kekhawatiran bahwa sejumlah besar situs web dapat menjadi target serangan. “PHP ada di mana-mana,” ungkap perusahaan keamanan siber Huntress dalam sebuah postingan blog. “Ia secara diam-diam menggerakkan situs WordPress, Drupal, Joomla, dan Magento, serta platform hosting bersama, panel kontrol, dan banyak perangkat lunak lainnya yang tidak bahkan mengiklankan bahwa mereka menggunakan PHP di latar belakang.”
Dane Knecht, Chief Technology Officer dari perusahaan keamanan web dan cloud Cloudflare, menyatakan bahwa serangan-serangan tersebut mulai muncul, dan Cloudflare tengah memperbarui aturan firewall-nya sebagai langkah darurat.
Wordfence, sebuah plugin keamanan untuk melindungi situs WordPress, mengingatkan bahwa semua situs WordPress dijalankan di server yang terinstal PHP. Mereka memperingatkan bahwa pembaruan otomatis tidak akan menerapkan perbaikan dan menyarankan pemilik situs untuk mencari tahu siapa yang bertanggung jawab dalam memperbarui PHP di situs mereka.
Agen keamanan siber di Eropa, Australia, Jepang, dan Inggris telah mendorong pengguna PHP untuk segera memperbarui atau menonaktifkan situs mereka hingga perbaikan dapat diterapkan. Lembaga keamanan siber Belanda juga mengambil langkah serupa dengan menonaktifkan situsnya sebagai tindakan pencegahan terkait kerentanan tersebut.
Para pejabat menyampaikan bahwa semua versi PHP sejak versi 5 dapat terdampak, meskipun PHP belum mengungkapkan versi mana saja yang rentan.
Perangkat Lunak Kritis
PHP adalah bahasa pemrograman yang digunakan untuk menjalankan situs web. Ketika seorang pengunjung membuka sebuah halaman, server yang menjalankan PHP menyusun konten dan mengirimkannya ke browser. Ini adalah perangkat lunak gratis dan open-source yang dikelola oleh relawan.
PHP juga termasuk salah satu perangkat lunak yang paling banyak digunakan di Internet. Menurut pelacak teknologi web W3Techs, PHP menggerakkan sekitar 75 persen situs web yang dapat diidentifikasi bahasa pemrogramannya.
PHP juga menjadi mesin di balik WordPress, yang menyuplai sekitar 43 persen dari seluruh situs web, mulai dari blog, halaman bisnis kecil, hingga portal pemerintah, toko online, dan situs berita.
Automattic, perusahaan di balik WordPress, menyatakan: “Kami tidak berkomentar tentang rincian masalah keamanan, tetapi tim kami siap dan telah bekerja sama dengan tim keamanan PHP untuk memastikan pembaruan berjalan lancar.”
Para ahli keamanan mengungkapkan bahwa kerentanan ini dapat membuka pintu bagi jutaan server karena begitu banyak situs web bergantung pada perangkat lunak yang sama. Alih-alih menargetkan korban secara individu, para penyerang dapat memindai Internet untuk mencari sistem yang menjalankan versi PHP yang rentan.
Kampanye peretasan yang dibantu oleh AI, yang meningkat dalam beberapa minggu terakhir, dapat memperburuk ancaman ini, menurut Lukasz Olejnik, seorang peneliti senior di King’s College London. “Skalanya sangat besar,” kata Dr. Olejnik. “Dan dengan AI, eksploitasi bisa terjadi dengan cepat, dalam skala besar.”
Risiko ini sangat terasa bagi situs kecil yang dikelola oleh individu atau organisasi dengan sumber daya teknis terbatas, sering kali di layanan hosting bersama di mana pelanggan tidak mengelola server secara langsung. Para ahli keamanan mengatakan bahwa situs-situs tersebut bisa memerlukan waktu lebih lama untuk berhasil melakukan perbaikan dan tetap rentan setelah perbaikan tersedia.
Pemadaman Massal
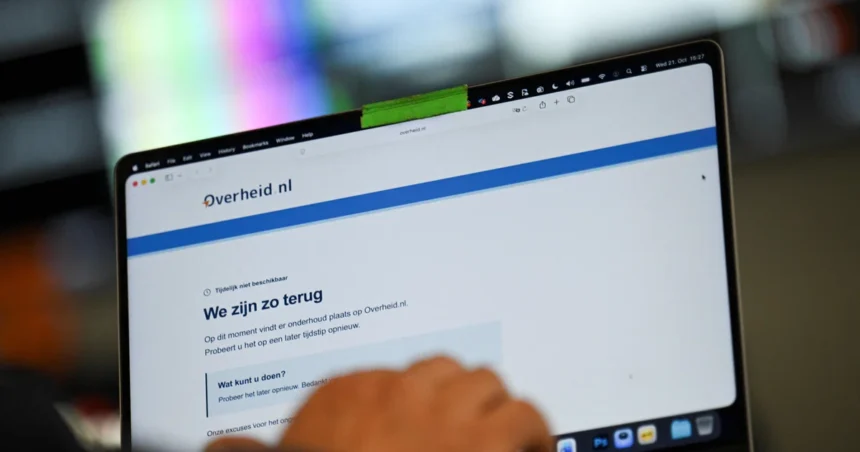
Di Belanda, beberapa organisasi mengikuti langkah Pusat Keamanan Siber Nasional dan menonaktifkan situs web yang dapat diakses publik. Ini termasuk Pelabuhan Rotterdam, portal pemerintah Overheid.nl, serta asosiasi sepak bola nasional KNVB, dan situs dari lima partai politik terbesar negara tersebut.
Perusahaan IT kota di Denmark, Kombit, menyatakan bahwa mereka telah menutup beberapa layanan, termasuk platform komunikasi sekolah nasional, menurut pernyataan seorang juru bicara.
Gangguan lebih luas terjadi di Finlandia, di mana penyedia layanan IT negara Valtori mengatakan bahwa layanan jaringan publik pemerintah telah dinonaktifkan “sebagai tindakan pencegahan”.
Kementerian Dalam Negeri Prancis mengumumkan bahwa mereka juga telah menonaktifkan sementara situs web administratif pemerintah lokal sambil menunggu perbaikan keamanan.
Agen Keamanan Siber dan Infrastruktur Amerika Serikat belum memberikan respons terhadap permohonan komentar yang dikirim melalui email.