Finware
  • Beranda
  • Riwayat
  • Disimpan
  • Feed
  • Topik Pilihan
  • News
  • Market
  • Bisnis
  • Kripto
  • Tech
Notification
FinwareFinware
  • News
  • Market
  • Bisnis
  • Kripto
  • Tech
Search
  • Quick Access
    • Beranda
    • Contact Us
    • Riwayat
    • Disimpan
    • Topik Pilihan
    • Feed
  • Categories
    • News
    • Market
    • Bisnis
    • Kripto
    • Tech

Artikel Populer

Jangan lewatkan artikel menarik lainnya
Indonesia Terancam Tertinggal dalam Euforia EV, Sebagian Besar Nikel Dialihkan ke Baja Tahan Karat, Temuan Riset Mengungkap

Indonesia Terancam Tertinggal dalam Euforia EV, Sebagian Besar Nikel Dialihkan ke Baja Tahan Karat, Temuan Riset Mengungkap

Reihan
19 April 2026
Oracle Satukan Data AI untuk Berikan Agensi Perusahaan Satu Versi Kebenaran

Oracle Satukan Data AI untuk Perusahaan Agensi Single Version of Truth

Keenan
26 Maret 2026
Aksi Saham Terbesar Siang Ini: META, BBY, APP, SMG Siap Mengguncang Pasar!

Aksi Saham Terbesar Siang Ini: META, BBY, APP, SMG Siap Mengguncang Pasar!

Dirga
27 Maret 2026
© 2026 Finware Media. All Right Reserved.
Finware > Kripto > Microsoft Ungkap Ancaman Malware USB Baru yang Mengincar Investor Kripto
Kripto

Microsoft Ungkap Ancaman Malware USB Baru yang Mengincar Investor Kripto

Rangga
Last updated: 22 Juni 2026 1:53 PM
By
Rangga
3 Min Read
Share
Microsoft Ungkap Ancaman Malware USB Baru yang Mengincar Investor Kripto
SHARE

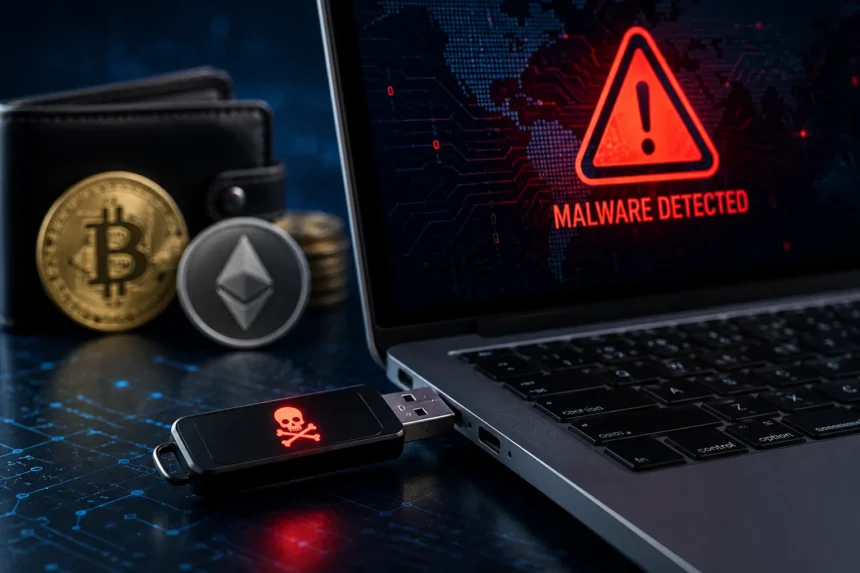
Peneliti keamanan Microsoft baru-baru ini menemukan kampanye malware pencuri kripto yang aktif sejak Februari 2026. Malware ini dikenal dengan nama Trojan:Win32/CryptoBandits.A.

Table of Content
  • Bagaimana worm clipper mengambil alih transaksi kripto Anda?
  • Bagaimana Microsoft mengatasi malware kripto?

Malware ini menyebar melalui USB drive dan memantau clipboard setiap 500 milidetik untuk mengganti alamat dompet yang disalin dengan alamat yang milik penyerang. Kampanye ini menunjukkan evolusi strategis dalam kejahatan siber, mengarah pada penggunaan vektor fisik untuk menembus keamanan aset digital.

🚨MICROSOFT MEMBERI PERINGATAN TENTANG MALWARE PENCURI KRIPTO BARU!!!

Aktif sejak Februari, malware ini mengganti alamat dompet yang disalin dengan alamat penyerang, mencuri frasa kunci, dan bersembunyi lewat Tor.

Menyebar melalui USB drive yang terinfeksi.

Selalu tetap waspada. pic.twitter.com/ho0aCdAY3H

— Crypto Banter (@crypto_banter) 19 Juni 2026

Bagaimana worm clipper mengambil alih transaksi kripto Anda?

Infeksi dimulai saat seorang pengguna yang tidak curiga memasukkan USB drive yang terinfeksi ke dalam komputer. Malware ini menggunakan shortcut file tersembunyi untuk meluncurkan komponen worm jahat yang secara otomatis menyalin dirinya ke perangkat penyimpanan lokal. Setelah masuk ke dalam sistem Windows, malware ini tetap tersembunyi dengan menggunakan proxy Tor yang dibundel untuk menyamarkan komunikasi dengan server komando.

Krisis terjadi saat transaksi berlangsung. Ketika seorang investor menyalin alamat tujuan, perangkat lunak ini mencegat data clipboard dalam waktu kurang dari satu detik. Ia mengganti teks tersebut dengan alamat dompet dari peretas. Pengguna yang tidak waspada yang tidak memverifikasi secara manual akan mengirimkan dana langsung kepada pencuri. Program ini juga memindai file lokal untuk mencuri kunci pribadi dan frasa kunci.

Untuk menghentikan penyebaran worm ini, investor perlu segera mengubah kebiasaan harian mereka. Matikan fitur AutoRun di komputer Windows dan tolak USB drive yang tidak dikenal. Yang paling penting, verifikasi setiap karakter alfanumerik alamat dompet sebelum menyetujui transfer. Menggunakan dompet perangkat keras yang terisolasi tetap menjadi perlindungan paling andal untuk menjaga keamanan frasa kunci.

Read more  Stablecoin Memperkuat Posisi sebagai Fondasi Utama di Dunia Keuangan Ter-tokenisasi

Bagaimana Microsoft mengatasi malware kripto?

Sebelumnya, Microsoft juga telah memperingatkan tentang malware yang tersembunyi dalam dua paket npm (utils-terminal@3.2.1, logger-active@3.2.1) yang mencuri kredensial dompet kripto melalui trojan akses jarak jauh, dengan cara menangkap ketikan dan tangkapan layar sambil mengekstrak data melalui Hugging Face.

Pada Mei 2025, Microsoft memimpin penertiban secara global yang berhasil membongkar operasi kejahatan siber Lumma Stealer, malware pencuri informasi terbesar di dunia yang aktif sejak akhir 2022. Berdasarkan perintah pengadilan federal AS, Unit Kejahatan Digital Microsoft menyita 2.300 domain jahat yang menjadi tulang punggung komando Lumma, sementara Departemen Kehakiman AS menggagalkan panel kontrol utamanya dan pasar gelap. Europol melalui EC3 dan JC3 Jepang juga menangguhkan server-server residual di Eropa dan Asia.
Share This Article
Facebook Whatsapp Whatsapp LinkedIn Telegram Threads Copy Link
Avatar photo
ByRangga
Dapatkan update berita cryptocurrency, pergerakan harga Bitcoin, dan teknologi Web3 dari Rangga Pradipta, pengamat aset kripto andalan redaksi Finware.
Previous Article Ekspansi Berli Jucker: Putri Miliarder Bir Thailand Serius Garap Pertumbuhan di Luar Negeri Ekspansi Berli Jucker: Putri Miliarder Bir Thailand Serius Garap Pertumbuhan di Luar Negeri
Next Article Aplikasi VPN dan Streaming Bebas Populer Berisiko, Cuan Gelap Membanjiri Jaringan Bisnis — Simak Cara Melindungi Diri Anda! Aplikasi VPN dan Streaming Bebas Populer Berisiko, Cuan Gelap Membanjiri Jaringan Bisnis — Simak Cara Melindungi Diri Anda!
- Advertisement -
Ad image

Don't Miss

Saham-Saham Ini Menghentak di Pra-Pasar: BAC, BLK, HPE!
News
Pengemudi Robotaxi Siap Terima Denda jika Menghalangi Akses Tim Penolong
Bisnis
Temukan Petunjuk dan Jawaban Quordle untuk Sabtu, 10 Oktober (Permainan #1720)
Tech
- Advertisement -
Ad image

Baca Juga

Jelajahi insight lain yang sejalan dengan artikel ini!
TON Beralih dari Toncoin ke Gram: Telegram Perkuat Taruhan di Ekosistem Kripto Sendiri
Kripto

TON Beralih dari Toncoin ke Gram: Telegram Perkuat Taruhan di Ekosistem Kripto Sendiri

Rangga
16 Juni 2026
Harga Cardano Berpotensi Tutup Mei di Bawah Dukungan Multi-Tahun — Apa Selanjutnya?
Kripto

Harga Cardano Berpotensi Tutup Mei di Bawah Dukungan Multi-Tahun — Apa Selanjutnya?

Rangga
1 Juni 2026
Usulan Fast Feed Arbitrum Siapkan 97% Pendapatan untuk Kas DAO
Kripto

Usulan Fast Feed Arbitrum Siapkan 97% Pendapatan untuk Kas DAO

Rangga
23 Juli 2026
XRP Terjebak di Zona Ketat—Tekanan untuk Melejit Kian Meningkat!
Kripto

XRP Terjebak di Zona Ketat—Tekanan untuk Melejit Kian Meningkat!

Rangga
22 Mei 2026
AnchorWatch Luncurkan Layanan Custody Bitcoin dengan Pilihan Asuransi dari Lloyd’s
Kripto

AnchorWatch Luncurkan Layanan Custody Bitcoin dengan Pilihan Asuransi dari Lloyd’s

Rangga
20 Oktober 2026
Kenaikan ke $3,400: Awal Dari Tren Positif Crypto?
Kripto

Proposal Riset Ethereum: Keamanan Dompet Pasca-Kuanta dengan Biaya Gas Rendah

Rangga
16 Juni 2026
Polisi Beijing Selidiki CreditEase Terkait Krisis Keuangan Senilai $4,5 Miliar
Kripto

Polisi Beijing Selidiki CreditEase Terkait Krisis Keuangan Senilai $4,5 Miliar

Rangga
13 Oktober 2026
Jumlah Dompet XRP Mencapai 8 Juta, Volume Perdagangan Hampir Sentuh $4 Miliar!
Kripto

Jumlah Dompet XRP Mencapai 8 Juta, Volume Perdagangan Hampir Sentuh $4 Miliar!

Rangga
7 April 2026
Show More
- Advertisement -
Ad image
- Advertisement -
Ad image
Finware

Baca berita keuangan global real-time, insight market APAC, tren bisnis, dan crypto paling komprehensif. Curi start sebelum market bergerak.

  • Kanal:
  • Market
  • Bisnis
  • Tech
  • Kripto

Personal

  • Riwayat
  • Disimpan
  • Feed
  • Topik Pilihan

Tentang Kami

  • Beranda
  • Hubungi Kami

© 2026 Finware Media. All Right Reserved.

Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?