Pada hari Selasa, Microsoft mengumumkan perbaikan untuk jumlah bug keamanan yang mencetak rekor historis di berbagai produk mereka. Hal ini sebagian besar berkat penggunaan AI yang membantu perusahaan serta peneliti eksternal dalam menemukan celah-celah tersebut.
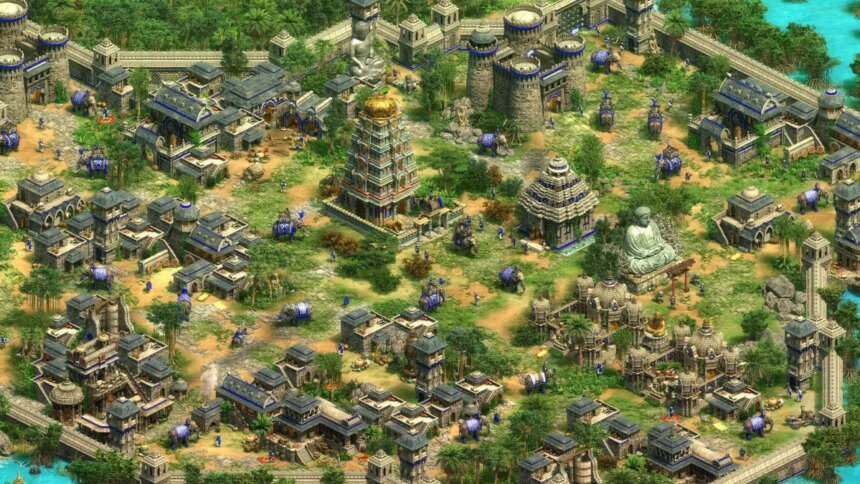
Salah satu kerentanan yang diperbaiki adalah untuk versi remastered dari game strategi perang klasik yang berusia 25 tahun, Age of Empires II. Celah ini memungkinkan peretas mengambil alih komputer korban dengan mengirimkan undangan permainan jahat yang telah dimodifikasi, menurut informasi dari para peneliti keamanan.
Sebuah video yang diunggah di X menunjukkan bagaimana celah tersebut bisa dimanfaatkan oleh peretas.
Here’s the Age of Empires RCE from yesterday’s Patch Tuesday: CVE-2026-50663.
Join an attacker’s lobby, (auto-)accept UCG, and you get remote code execution. pic.twitter.com/QmMkY07C8S
— Rick de Jager (@rdjgr) July 15, 2026
Menurut perusahaan keamanan siber Rapid7, serangan yang berhasil bisa memungkinkan peretas untuk menempatkan berkas jahat di komputer korban, yang membuka jalan bagi mereka untuk menjalankan kode berbahaya di mesin korban.
Itu berarti, secara efektif, peretas dapat mengambil alih kontrol komputer yang terinfeksi.
Tidak ada bukti bahwa bug ini berhasil dieksploitasi oleh peretas di dunia nyata. Namun, menargetkan gamer dapat menjadi cara yang efektif untuk menginstal malware di banyak komputer korban dan mencuri kata sandi mereka, misalnya.